Sicherheitskopfzeilen sind Anweisungen an den Browser, die Ihre Besucher zusätzlich schützen, zum Beispiel davor, dass Ihre Webseite in eine fremde Seite eingebettet wird. Sie setzen sie im Cpanel, ohne Ihre Webseite zu ändern.
Hinweis: Diese Einstellungen sind für Fortgeschrittene. Falsche Werte können dazu führen, dass Teile Ihrer Webseite nicht mehr funktionieren.
So setzen Sie Kopfzeilen
- Klicken Sie im Cpanel im Bereich CDN auf Sicherheitskopfzeilen.
- Wählen Sie bei den gewünschten Kopfzeilen einen Wert oder tragen Sie ihn ein.
- Klicken Sie auf Save Headers. Mit Clear All Headers entfernen Sie alle wieder.
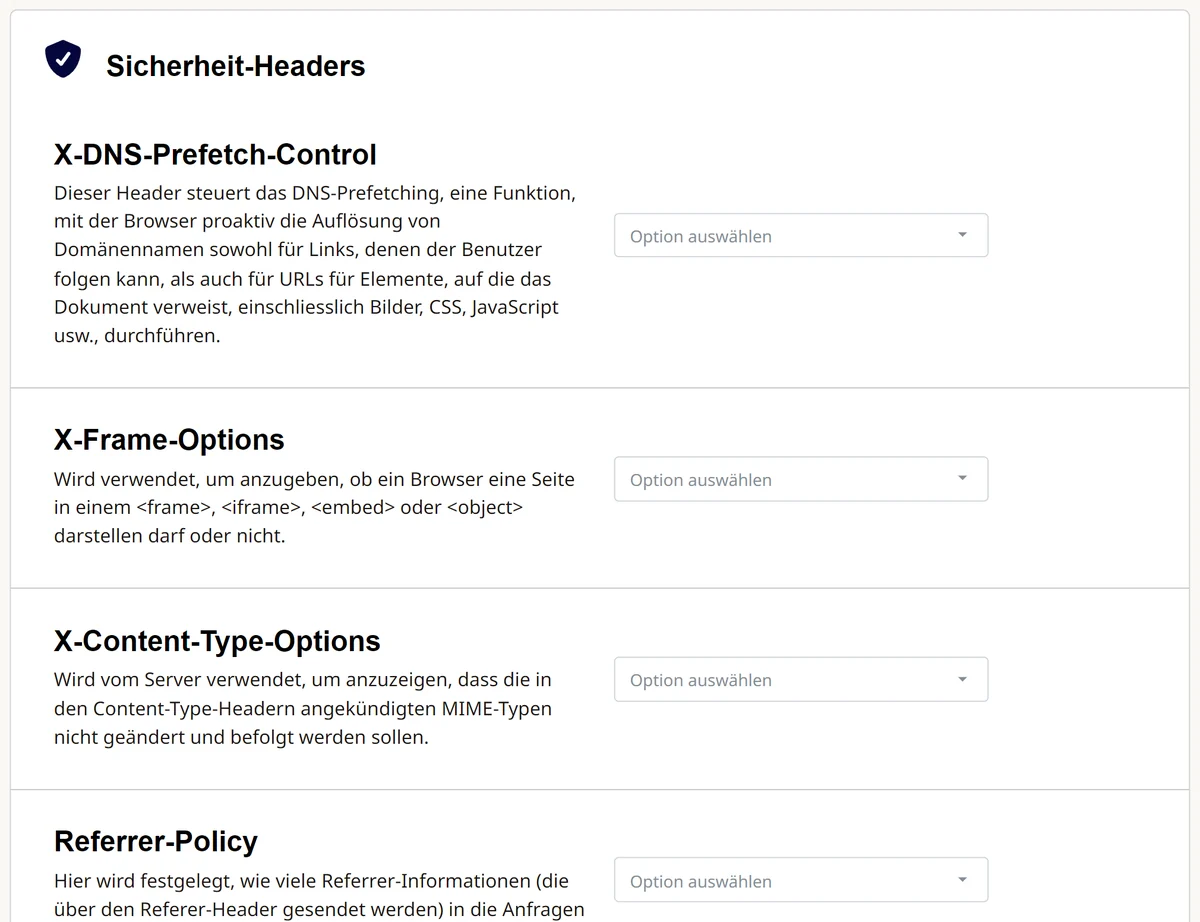
Sicherheitskopfzeilen mit Auswahlfeldern
Bewährte Grundeinstellung
| Kopfzeile | Empfohlener Wert | Wirkung |
|---|---|---|
| X-Frame-Options | SAMEORIGIN | Ihre Seiten dürfen nur von Ihrer eigenen Webseite eingebettet werden. |
| X-Content-Type-Options | nosniff | Der Browser hält sich an den angegebenen Dateityp. |
| Referrer-Policy | strict-origin-when-cross-origin | Fremde Seiten erfahren nur Ihre Domain, nicht die ganze Adresse. |
| Strict-Transport-Security | max-age=31536000 | Der Browser ruft Ihre Webseite ein Jahr lang nur noch über HTTPS auf. |
Strict-Transport-Security setzen Sie erst, wenn SSL für alle Ihre Domains und Subdomains funktioniert, siehe Artikel «SSL aktivieren und HTTPS erzwingen». Der Browser merkt sich die Einstellung für die angegebene Zeit.
Content-Security-Policy ist sehr wirksam, muss aber genau auf Ihre Webseite abgestimmt werden. Testen Sie sie zuerst mit Content-Security-Policy-Report-Only.
Ob Ihre Kopfzeilen wirken, prüfen Sie zum Beispiel auf securityheaders.com.